

Los ciberdelincuentes han encontrado una nueva forma de intentar engañar a los desarrolladores de aplicaciones Android: hacerse pasar por el equipo de Google Play y amenazar con cerrar sus cuentas si no facilitan determinada información. La campaña ha llegado hasta Development Colors, el equipo responsable de WhatisRemoved+, una conocida aplicación gratuita que permite consultar mensajes y archivos eliminados de WhatsApp.
Los propios desarrolladores nos han puesto sobre la pista de esta situación y nos han facilitado los correos electrónicos que han recibido. Lo llamativo no es únicamente el intento de suplantación de identidad, sino también la manera en la que está construido el engaño: los atacantes mantienen una conversación aparentemente profesional, responden con rapidez y van solicitando información cada vez más sensible.

Y hay un detalle que permite despejar prácticamente cualquier duda sobre el origen de estos mensajes: el dominio desde el que se envían los correos no pertenece a Google.
Google Play amenaza con cerrar una cuenta de desarrollador
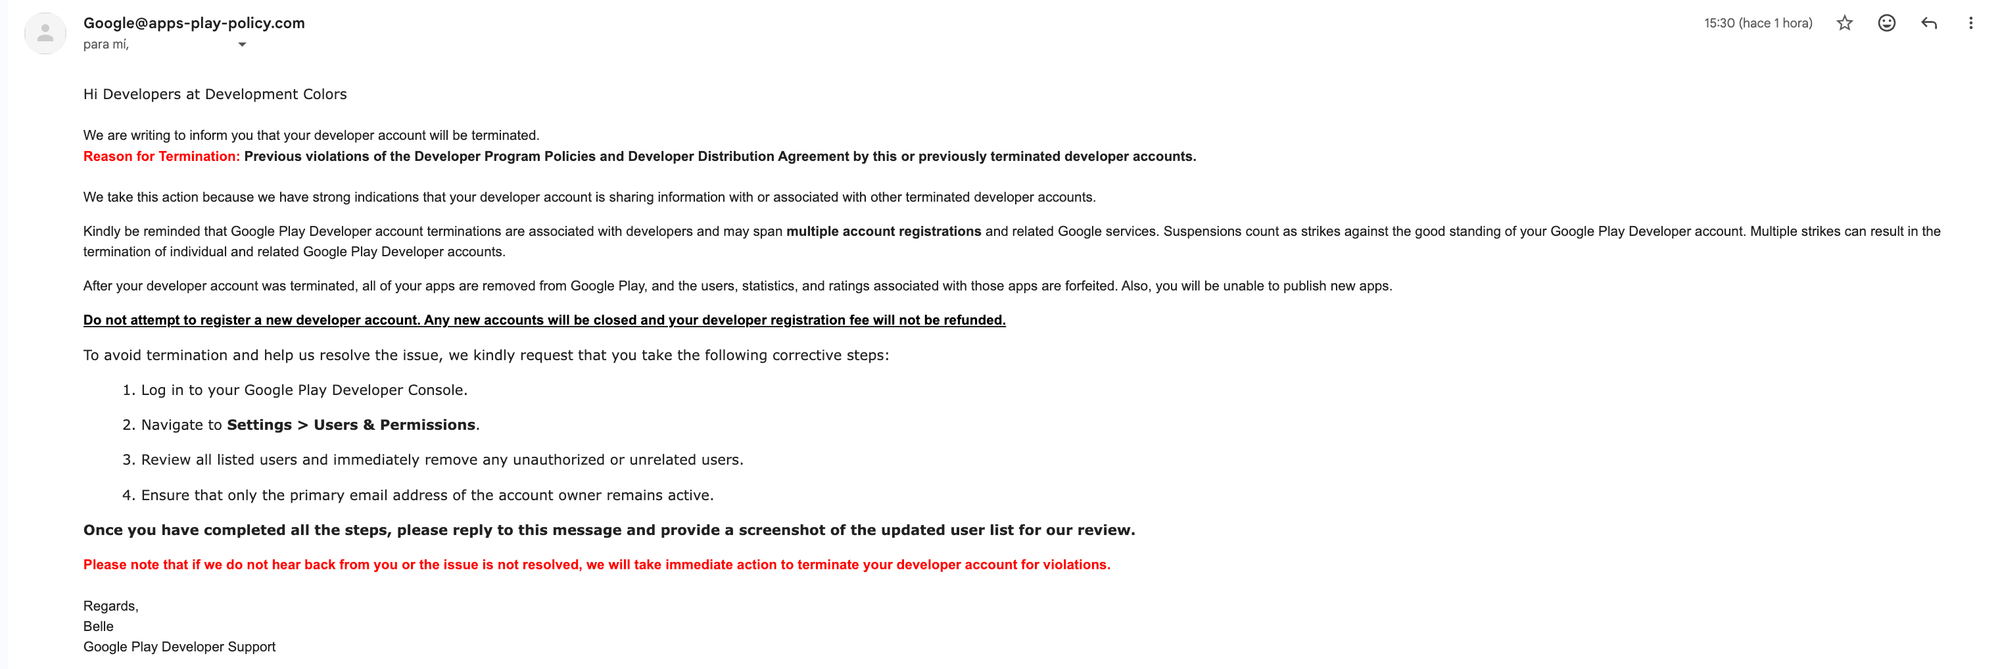
La conversación comienza con un correo electrónico enviado desde la dirección [email protected]. En él, el supuesto equipo de soporte de Google Play informa a Development Colors de que su cuenta de desarrollador va a ser cancelada.
El mensaje asegura que la cuenta estaría relacionada con otras cuentas de desarrollador que anteriormente fueron suspendidas por incumplir las políticas del programa de Google Play.
Para dar mayor credibilidad a la amenaza, el correo explica las consecuencias que tendría una supuesta cancelación:
- Todas las aplicaciones publicadas por la cuenta serían retiradas de Google Play.
- Se perderían los usuarios, las estadísticas y las valoraciones asociadas a esas aplicaciones.
- El desarrollador no podría publicar nuevas aplicaciones.
- Cualquier intento de registrar otra cuenta también acabaría en una nueva suspensión.
No se trata de una amenaza elegida al azar. Para cualquier empresa que dependa de Google Play, perder una cuenta de desarrollador puede suponer un problema importante, especialmente si tiene aplicaciones con millones de instalaciones o que generan ingresos.
Precisamente ahí está una de las claves del engaño: generar preocupación y conseguir que la víctima actúe rápidamente, sin detenerse demasiado a comprobar quién está detrás del mensaje.
El primer paso: eliminar usuarios de la cuenta
El supuesto soporte de Google Play no solicita inicialmente contraseñas ni códigos de verificación. En su lugar, pide a Development Colors que acceda a Google Play Console y revise los usuarios que tienen permisos sobre la cuenta.
La instrucción consiste en entrar en el apartado de configuración, acceder a Usuarios y permisos y eliminar todas las cuentas que no sean la dirección principal del propietario.
Después, solicitan responder al correo adjuntando una captura de pantalla que demuestre que únicamente permanece activa la cuenta principal.
Esta petición puede parecer razonable a primera vista. Revisar los permisos de una cuenta de desarrollador es una medida de seguridad legítima y, de hecho, es recomendable comprobar periódicamente quién tiene acceso a ella.
Sin embargo, hay algo que no encaja: la solicitud llega desde un dominio que no es oficial y se acompaña de una amenaza de cierre inmediato.
El intento de engaño continúa con una petición de datos de AdMob
Después de recibir la respuesta de los desarrolladores, los supuestos representantes de Google Play vuelven a escribir. Esta vez, la petición cambia y se centra en la información económica de la empresa.
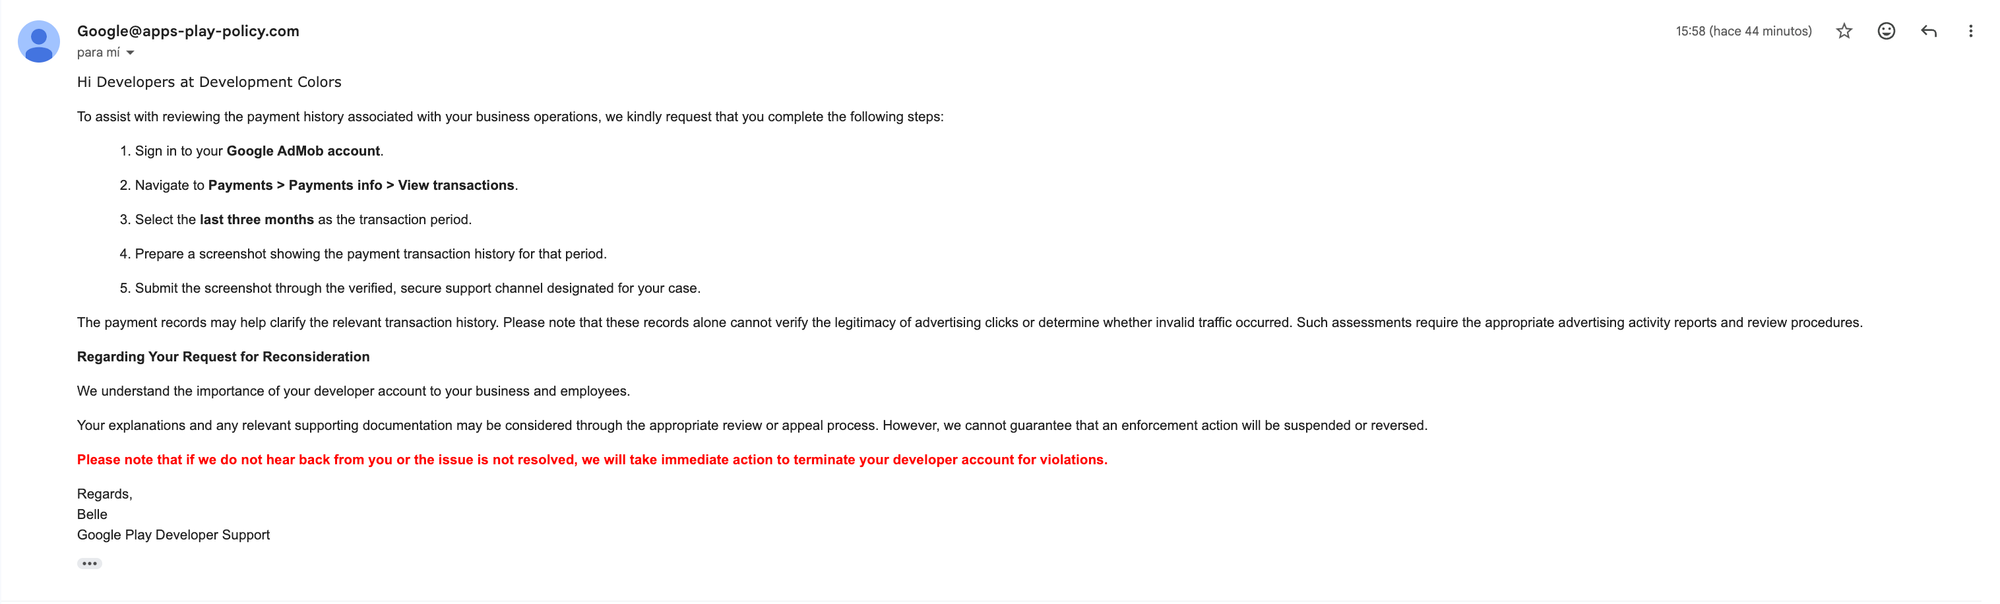
El correo solicita que Development Colors acceda a su cuenta de Google AdMob, entre en el apartado de pagos y consulte el historial de transacciones de los últimos tres meses. Posteriormente, debe preparar una captura de pantalla con esos movimientos y enviarla a través de un supuesto canal seguro de soporte.
Aquí encontramos otro elemento interesante de esta campaña: los atacantes no se limitan a intentar conseguir acceso a una cuenta, sino que buscan información relacionada con la actividad económica de la empresa.
Los datos de pagos pueden contener información sensible sobre los ingresos de una aplicación, las operaciones comerciales y otros detalles que no deberían compartirse con terceros sin verificar previamente su identidad.
Además, el correo introduce una explicación sobre posibles clics publicitarios no válidos y asegura que el historial de pagos podría ayudar a revisar la actividad económica.
Eso sí, incluso dentro del propio mensaje se reconoce que los movimientos de pago no permiten demostrar por sí solos si ha existido tráfico publicitario inválido. Para ello sería necesario revisar los informes y los procedimientos correspondientes.
La conversación intenta mantener así una apariencia técnica y administrativa, utilizando referencias a servicios reales de Google y a procedimientos que pueden resultar familiares para cualquier desarrollador.
Development Colors sospecha del correo y pide una prueba de identidad
Llegados a este punto, el equipo de Development Colors decide poner sobre la mesa sus dudas. En su respuesta explica que está dispuesto a facilitar la información solicitada, pero advierte de que la dirección de correo utilizada no parece corresponder a una cuenta habitual de los empleados de Google.
Por ello, solicita alguna prueba que permita confirmar que no están ante un intento de estafa o una suplantación de identidad. Es precisamente aquí donde la conversación adquiere un matiz especialmente llamativo.
Los supuestos representantes de Google responden aceptando que los desarrolladores hagan comprobaciones y reconocen que es razonable verificar la identidad de cualquier persona que solicite información relacionada con una cuenta empresarial. Incluso recomiendan utilizar el centro de ayuda oficial de Google Play Console: Centro de ayuda y soporte de Google Play Console

También indican que, si existe un número de referencia de un caso de soporte, debe utilizarse el canal autenticado para comprobar si la petición está realmente relacionada con él. Por último, recomiendan no compartir capturas, información de pagos ni documentación confidencial hasta haber verificado la comunicación por una vía independiente.
Sobre el papel, es un consejo perfectamente razonable. El problema es que el propio remitente sigue siendo sospechoso y continúa utilizando la amenaza de cerrar la cuenta si no recibe respuesta o no se resuelve la supuesta incidencia.
El dominio revela que no estamos hablando de Google
Más allá del contenido de los mensajes, hay una prueba bastante más contundente para desconfiar de esta comunicación: el dominio apps-play-policy.com.
Google utiliza sus propios dominios para gestionar sus servicios y comunicaciones oficiales. Que un correo muestre el nombre de Google o incluya expresiones como Google Play Support no significa que realmente proceda de la compañía.
En este caso, el remitente utiliza un dominio independiente que intenta transmitir una apariencia de oficialidad mediante palabras relacionadas con las políticas de Google Play.
El dominio se registró apenas unas horas antes
Desde AndroidTR.es hemos accedido a los datos WHOIS del dominio utilizado en los correos. Esta información permite consultar determinados detalles sobre el registro de una dirección web.
Y los resultados son bastante esclarecedores:
Dato | Información |
|---|---|
Dominio | apps-play-policy.com |
Registrador | Squarespace Domains LLC |
Fecha de creación | 11 de noviembre de 2026 |
Hora de creación | 06:33:30 UTC |
Última actualización | 11 de noviembre de 2026 |
País del registrante | Turquía (TR) |
Organización | apps |
Servidores DNS | Squarespace |
Es decir, el dominio se registró el 11 de noviembre de 2026, apenas un día antes de que los correos comenzasen a llegar. La fecha de creación no demuestra por sí sola que un dominio se esté utilizando para cometer una estafa. Tampoco el país del registrante permite identificar al responsable de la campaña. Sin embargo, cuando se combina con una suplantación de Google y una petición de información confidencial, constituye una señal de alerta muy importante.
Además, el dominio no utiliza una dirección oficial de Google, sino una dirección creada expresamente para aparentar que existe algún tipo de relación con las políticas de Google Play.
Todo apunta, por tanto, a una campaña de suplantación de identidad cuidadosamente preparada para generar confianza y conseguir información de empresas que publican aplicaciones en Android.
Una campaña que juega con el miedo a perder Google Play
Lo más interesante de este caso es que no estamos ante el típico correo mal traducido que promete un premio o solicita una contraseña mediante un enlace sospechoso. Aquí se utiliza una estrategia algo más elaborada.
Primero se amenaza con cerrar la cuenta de desarrollador, después se solicita una modificación de los permisos y, finalmente, se pide información económica relacionada con AdMob.

El objetivo exacto de los atacantes no se puede confirmar únicamente con los correos facilitados ya que sería necesario continuar la conversación con los presuntos estafadores y para ello sería necesario aportar información real. No obstante, la secuencia de peticiones permite identificar varios riesgos:
- Obtención de información empresarial: las capturas de Google AdMob pueden revelar datos económicos y operativos.
- Manipulación de permisos: conseguir que el desarrollador elimine usuarios legítimos podría afectar al funcionamiento de su organización. Adicionalmente, si un número de usuarios menor tiene acceso a la cuenta de desarrollador es posible que estos no puedan reaccionar correctamente ante un ataque, por ejemplo si los presuntos delincuentes consiguen la contraseña de la cuenta principal.
- Suplantación de identidad: utilizar el nombre de Google permite dar credibilidad a una comunicación que no procede de la compañía.
- Presión psicológica: las amenazas de suspensión y los plazos aparentemente urgentes buscan reducir el tiempo dedicado a comprobar la autenticidad del mensaje.
También llama la atención la rapidez con la que se producen las respuestas. Según Development Colors, los correos se contestan en apenas unos minutos, algo que contrasta con los tiempos de espera habituales al contactar con los canales oficiales de soporte de una compañía como Google.
No es una prueba definitiva de fraude, pero sí otro detalle que conviene tener en cuenta.
Qué hacer si recibes un correo parecido
Aunque esta campaña se ha detectado en el entorno de los desarrolladores de Android, el procedimiento puede servir para identificar otros intentos de phishing dirigidos a empresas.
Si recibes un mensaje que amenaza con suspender tu cuenta de Google Play, AdMob o cualquier otro servicio, lo recomendable es:
- Comprobar el dominio del remitente. No basta con leer el nombre que aparece en pantalla. Hay que revisar la dirección completa y desconfiar de dominios que imitan los oficiales.
- No responder con información confidencial. Evita enviar capturas de pagos, documentación empresarial o datos de acceso.
- Acceder directamente a los servicios oficiales. Si tienes dudas sobre una posible incidencia, entra en Google Play Console o AdMob escribiendo su dirección en el navegador, sin utilizar enlaces recibidos por correo.
- Verificar cualquier expediente de soporte. Si el mensaje incluye un número de caso, comprueba su existencia desde el centro de ayuda oficial.
- Revisar los permisos de la cuenta. Si sospechas que alguien ha conseguido acceso, comprueba los usuarios autorizados y revoca aquellos que no reconozcas.
- Denunciar el intento de suplantación. Puedes utilizar los canales oficiales de Google y los mecanismos de denuncia correspondientes al proveedor de correo.
Una recomendación importante: no hay que confundir una petición técnicamente razonable con una petición legítima. Revisar los permisos de una cuenta o consultar los movimientos de AdMob son operaciones normales, pero eso no significa que debamos realizarlas porque alguien nos las solicite desde un correo electrónico.
Google Play y los desarrolladores, un objetivo cada vez más atractivo
Las cuentas de desarrollador de Google Play son especialmente interesantes para los ciberdelincuentes porque pueden dar acceso a aplicaciones publicadas, información comercial, estadísticas y datos relacionados con la monetización.
Por eso, los intentos de suplantación no tienen por qué centrarse exclusivamente en robar contraseñas. También pueden buscar información que permita preparar ataques posteriores o comprometer la actividad de una empresa.

En este caso, Development Colors ha conseguido detectar las señales sospechosas antes de facilitar la información económica que se le solicitaba. Su aviso sirve para recordar que incluso los desarrolladores con experiencia pueden encontrarse con comunicaciones fraudulentas que imitan bastante bien los procedimientos de las grandes plataformas.
Y, sobre todo, deja una lección bastante sencilla: si alguien amenaza con cerrar tu cuenta de Google Play y te pide información confidencial, comprueba primero quién está detrás del correo. Un logotipo, un nombre de departamento y un lenguaje aparentemente profesional no convierten un mensaje en oficial.